iOS 打包
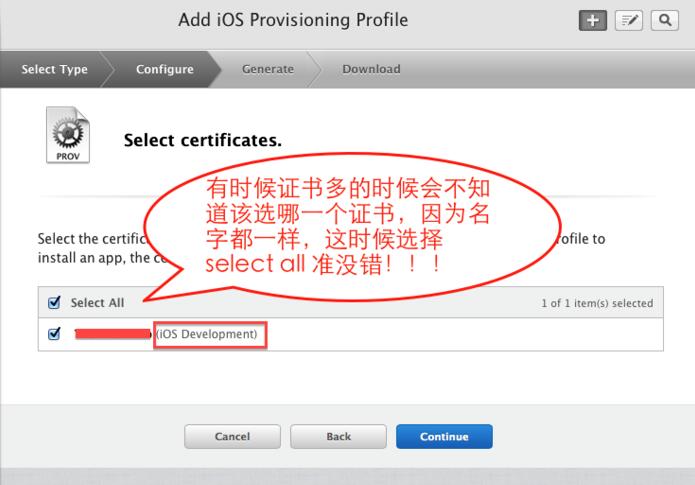
苹果安装证书有危险吗?
苹果安装证书,是指将数字证书安装到苹果设备上,以便在设备上使用受信任的应用或服务。数字证书是一种用于验证身份和加密通信的安全技术,它可以确保数据传输的安全性和完整性。然而,如果安装的证书不是来自受信
苹果安装证书,是指将数字证书安装到苹果设备上,以便在设备上使用受信任的应用或服务。数字证书是一种用于验证身份和加密通信的安全技术,它可以确保数据传输的安全性和完整性。然而,如果安装的证书不是来自受信

在安卓系统中,应用程序安装时会对应用的签名进行验证。这是为了确保应用没有被篡改或被恶意修改过,以保护用户的数据安全和系统的稳定性。如果你在安装apk文件时遇到了签名不一致的提示,可能是由于以下几个原
苹果上架漏洞是指在苹果公司的应用商店(App Store)上架应用程序时,存在一些安全漏洞,使得一些恶意应用程序能够通过审核进入到苹果的应用商店中,从而给用户带来安全风险。这些漏洞可能会导致用户的个
苹果信任证书是苹果公司用于验证软件开发者身份和保证软件安全性的一种机制。在苹果设备上,只有经过苹果认证的应用程序才能被安装和使用。然而,最近几年中,一些黑客和网络犯罪分子开始利用苹果信任证书来进行恶
苹果信任证书被监听是指黑客或恶意软件可以通过某些手段获取到苹果设备上的信任证书,从而能够访问敏感数据或进行恶意操作。这种攻击方式主要是通过网络攻击或社会工程学手段进行的。苹果设备上的信任证书是用于验
苹果信任证书是指苹果公司向开发者或企业颁发的数字证书,用于验证其应用程序或配置文件的身份。当用户下载并安装这些应用程序或配置文件时,系统会检查其是否由受信任的证书签名,以确保其来源可靠且未被篡改。然
Windows 7 App Store.exe是一个虚假程序,它声称为Windows 7操作系统提供应用商店功能。实际上,它是一种恶意软件,旨在欺骗用户下载并安装它,以便恶意软件可以在受害者的计算机
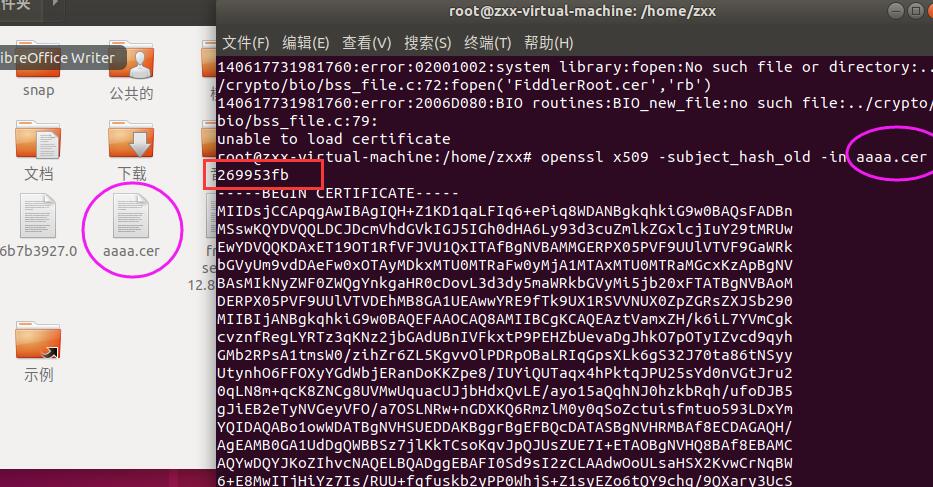
APK包名签名注入是指通过修改已有APK文件的包名和签名信息,使得APK文件能够绕过应用程序的权限管理机制,达到未经授权获取敏感数据或执行恶意操作的目的。本文将详细介绍APK包名签名注入的原理以及具
Urlexe是一款基于Python的工具,用于将恶意URL转换为可执行文件。它的主要目的是帮助安全研究人员分析恶意URL,并通过生成可执行文件来加深对其行为的理解。在本文中,我们将深入探讨Urlex
苹果上架漏洞是指在苹果公司的应用商店(App Store)上架应用程序时,存在一些安全漏洞,使得一些恶意应用程序能够通过审核进入到苹果的应用商店中,从而给用户带来安全风险。这些漏洞可能会导致用户的个